跳至主要内容
D-FENCE Electronic Fencing and Security Systems Ltd.D-FENCE Electronic Fencing and Security Systems Ltd.

威胁 · 担心网络威胁?

D-Cyber

为关键站点提供网络防护,与现有的物理安防和控制系统协同工作。

关键基础设施实时探测兼容 D-Command Control
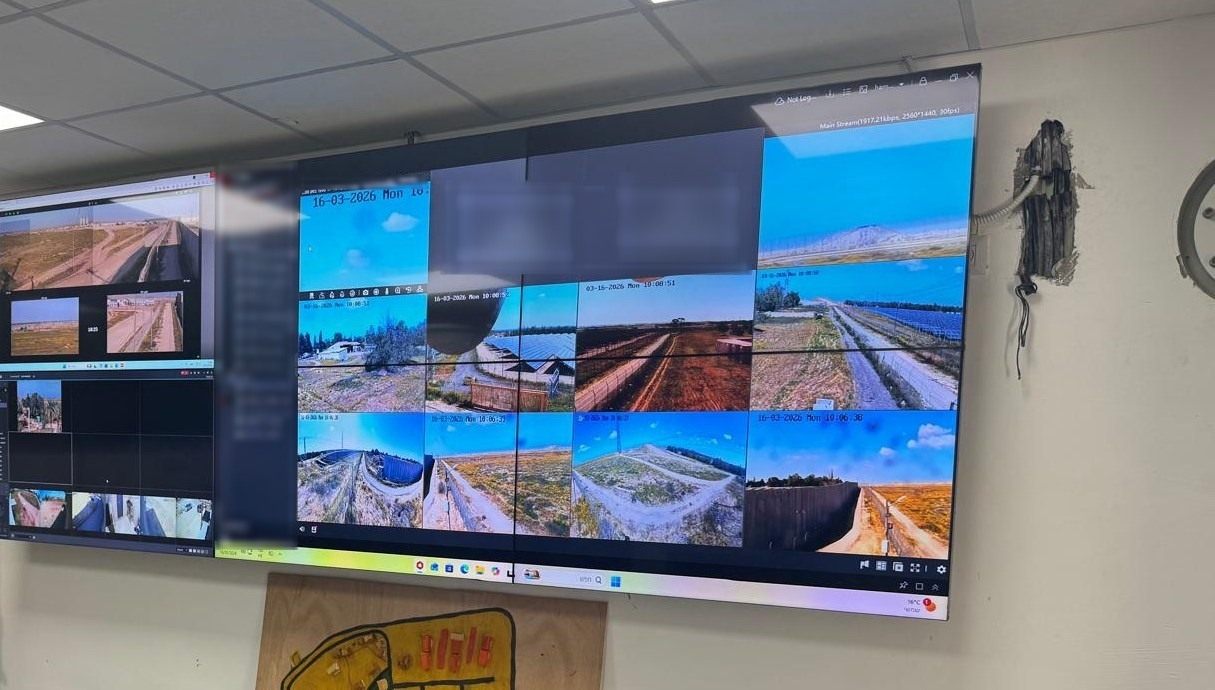
控制室视频墙,显示受保护站点周界摄像机的实时画面

您的网络同样是一道周界。

关键站点既可能通过围栏被突破,也可能通过网络遭到破坏。D-FENCE 同时提供物理安防和网络安全,服务于关键站点和国家关键基础设施。

01

及早发现入侵企图

实时监测和探测威胁及入侵企图。
02

保障关键服务持续运行

快速响应,防止服务中断。

03

统一的安全态势

与您现有的控制和监控系统以及 D-Command Control 集成。

D-Cyber 涵盖四项任务:保护国家关键基础设施免受数字攻击;实时监测和探测威胁及入侵企图;快速响应,防止关键服务中断;以及与现场已有的控制和监控系统全面集成。

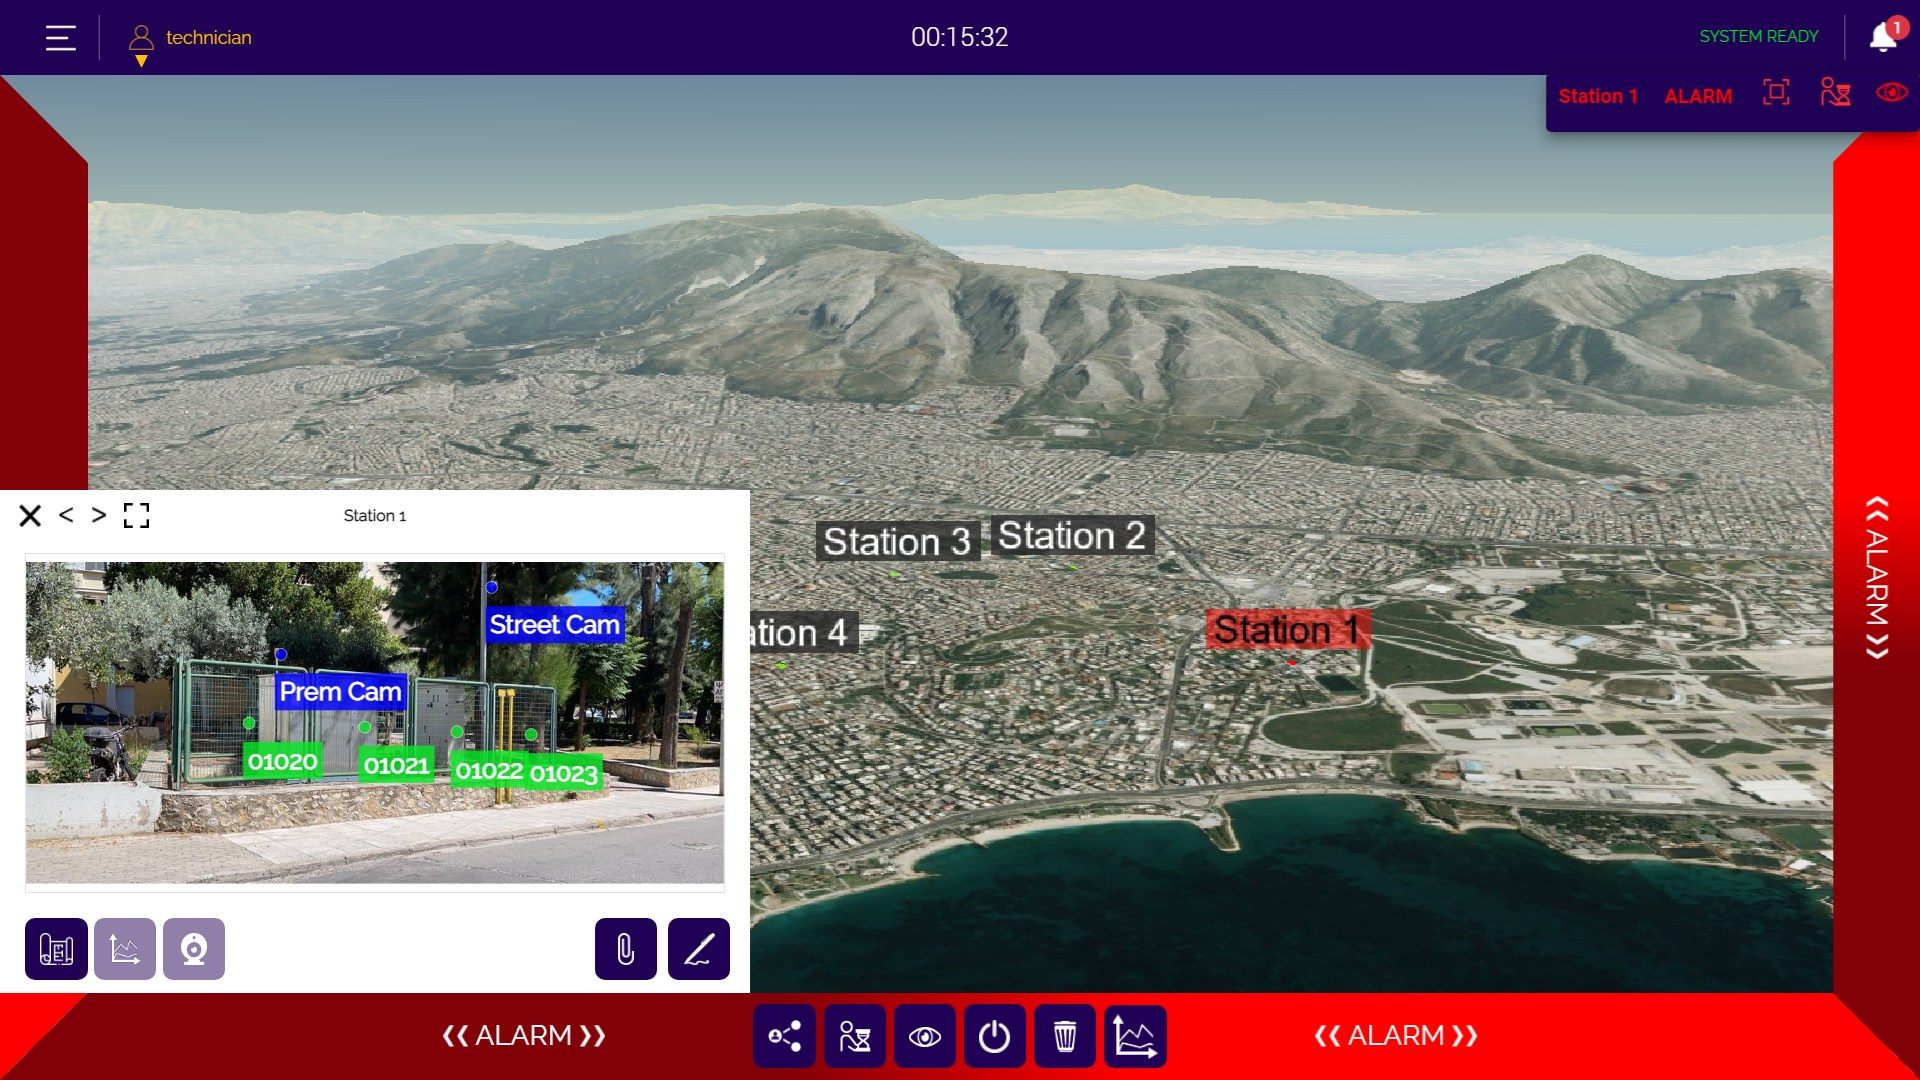
D-Command Control 也内置了同样的理念。其网关出厂时已移除 Wi-Fi、蓝牙和蜂窝网络,具备防止从外部存储设备进行未经授权启动的硬件保护,支持安全的隔离部署,并通过安全 API 与其他系统连接。具体范围和架构根据每个项目确定。

从第一次触碰,到正确的响应。

  1. 防护

    保护关键系统免受数字攻击。

  2. 探测

    实时识别威胁和入侵企图。

  3. 响应

    快速行动,保障关键服务持续运行。

  4. 集成

    与现场的控制和监控系统共享事件。

完整呈现。

每张图片均可按原尺寸打开。产品资料页完整展示,与 D-FENCE 发布的版本完全一致。

技术规格与文档。

技术规格D-Cyber
范围
关键站点;国家关键基础设施
功能
防御数字攻击 · 实时威胁与入侵探测 · 快速响应 · 与现有控制和监控系统集成
配套方案
D-FENCE PIDS 与 D-Command Control(物理安防 + 网络安全)
C2 网关无线功能(D-Command Control)
出于安全考虑已移除 Wi-Fi / 蓝牙 / 蜂窝网络;可按需添加
C2 网关启动保护(D-Command Control)
防止从外部存储设备进行未经授权启动的硬件保护
安装部署(D-Command Control)
支持安全的隔离部署
外部访问(D-Command Control)
安全 API;安全的操作员访问
对接系统(D-Command Control)
防火墙、防病毒、信息安全系统、IoT 与 SCADA

技术规范文本,可直接用于您的招标。

将其复制到您的技术规范中。该文本以系统必须实现的功能进行描述,因此任何替代方案都必须满足每一项要求。

D-Cyber招标技术规范文本产品规格书
  1. 总则

    系统应采用 D-FENCE Electronic Fencing and Security Systems Ltd.(质量管理体系通过 ISO 9001:2015 认证)的 D-Cyber,或满足本节全部要求的经批准的同等产品。

  2. 功能

    为关键站点提供网络防护,与现有的物理安防和控制系统协同工作。

  3. 系统应提供

    • 基础设施防护: 保护国家关键基础设施免受数字攻击。
    • 实时探测: 实时监测和探测威胁及入侵企图。
    • 快速响应: 快速响应,防止关键服务中断。
    • 全面集成: 与现场已有的控制和监控系统协同工作。
    • 加固型 C2 网关: 默认移除无线功能;具备防止未经授权启动的硬件保护。
  4. 技术要求

    • 范围: 关键站点;国家关键基础设施
    • 功能: 防御数字攻击 · 实时威胁与入侵探测 · 快速响应 · 与现有控制和监控系统集成
    • 配套方案: D-FENCE PIDS 与 D-Command Control(物理安防 + 网络安全)
    • C2 网关无线功能(D-Command Control): 出于安全考虑已移除 Wi-Fi / 蓝牙 / 蜂窝网络;可按需添加
    • C2 网关启动保护(D-Command Control): 防止从外部存储设备进行未经授权启动的硬件保护
    • 安装部署(D-Command Control): 支持安全的隔离部署
    • 外部访问(D-Command Control): 安全 API;安全的操作员访问
    • 对接系统(D-Command Control): 防火墙、防病毒、信息安全系统、IoT 与 SCADA
  5. 探测流程

    1. 防护: 保护关键系统免受数字攻击。
    2. 探测: 实时识别威胁和入侵企图。
    3. 响应: 快速行动,保障关键服务持续运行。
    4. 集成: 与现场的控制和监控系统共享事件。
  6. 提交文件

    安装前,承包商应提交制造商的产品规格书、安装说明和防区布局图,以供审批。

洽谈您的项目。

请告诉我们场地、威胁和防线情况。D-FENCE 工程师将为您推荐合适的屏障、传感器和平台,可直接交由您的系统集成商实施。

构建完整防线。

WhatsApp